 Home
 Prise en main
 Centre d'aide
 Developer
 Status
Qu’est-ce que le SSO via SAML ?
SSO (Single Sign-On) permet à un utilisateur qui possède un identifiant et mot de passe sur une plateforme dédiée de s’authentifier sur plusieurs autres applications ou sites Internet en utilisant ces mêmes identifiant et mot de passe. Ces applications ou ces sites tiers n’ont accès qu’à une petite partie des informations et des données personnelles de l’utilisateur. Exemple : je me connecte à une application ou un site e-commerce au moyen de mes accès à mon compte Google ou Facebook. SAML (Security Assertion Markup Language) est un standard créé pour décrire et échanger des informations sécurisées. Dans cet échange d’informations via SAML, on distingue trois parties :- les utilisateurs
- les fournisseurs d’entité
- les fournisseurs de service
Pourquoi utiliser le SSO via SAML ?
Certaines entreprises requièrent pour leurs collaborateurs une authentification unique et sécurisée via un mécanisme de SSO SAML sur les différents outils et plateforme web qu’ils utilisent. Ce mécanisme permet de mieux sécuriser les accès des collaborateurs à leurs outils en ligne, et de centraliser la gestion des utilisateurs.Qui peut configurer le SSO d’une organisation ?
Dans Semji, l’utilisateur ayant le rôle d’Admin d’une Organisation peut activer et configurer le SSO. En savoir plus sur les rôles des utilisateursComment configurer dans Semji une connexion SSO via SAML ?
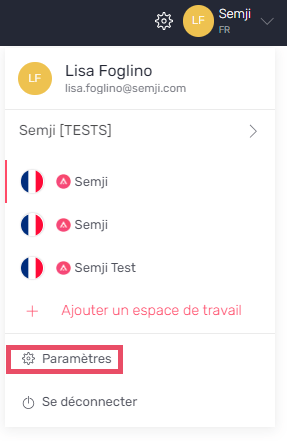
En tant qu’utilisateur Admin connectez-vous sur l’application Semji :- Cliquez sur votre profil, puis cliquez sur les Paramètres
- Sélectionnez Sécurité dans les paramètres de l’Organisation pour accéder à l’écran de configuration du SSO SAML.
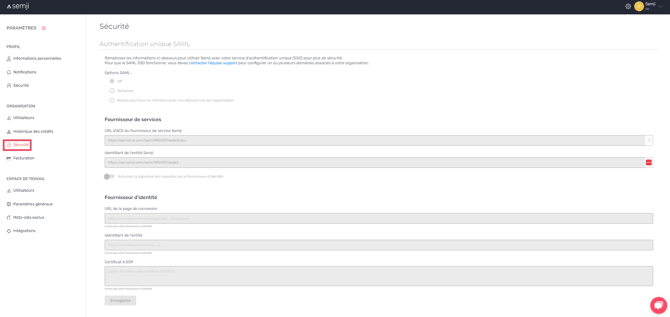
Semji se positionne donc en tant que fournisseur de service SAML.
Semji est configuré pour que seuls les utilisateurs ayant une adresse email appartenant aux domaines liés à votre organisation puissent utiliser l’authentification SSO SAML. Par exemple, si votre organisation est associée au domaine monsite.com :- l’adresse utilisateur@monsite.com pourra se connecter
- l’adresse utilisateur@sous-domaine.monsite.com ne pourra pas se connecter en SSO
- l’adresse utilisateur@mon-autre-site.com ne pourra pas se connecter en SSO
1. Configurer votre fournisseur d’identité
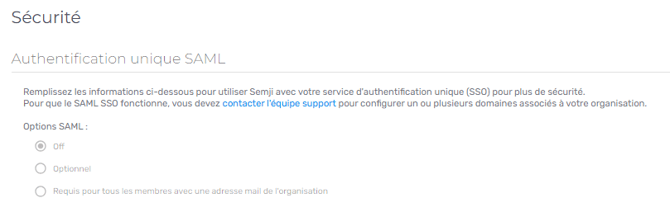
Vous devez configurer votre fournisseur d’identité SAML pour qu’il permette l’authentification de vos utilisateurs sur l’application Semji. Vous devez d’abord configurer la manière dont vous allez autoriser la connexion SSO via SAML à Semji :- Off : seule l’authentification classique est autorisée
- Optional : vos utilisateurs pourront choisir soit une authentification classique soit une authentification via votre fournisseur d’identité SAML
- Required for all members with an organization email address / Mandatory (obligatoire) : vos utilisateurs ne pourront s’authentifier sur Semji que via votre fournisseur d’identité
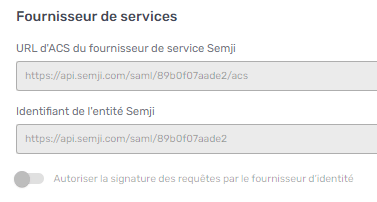
- l’URL d’ACS du fournisseur de service (URL d’ACS du fournisseur de service Semji),
- l’identifiant d’entité du fournisseur de service (Identifiant de l’entité Semji).

2. Configurer Semji
Après configuration de votre fournisseur d’identité, vous devez saisir dans Semji les trois informations suivantes :- l’URL de la page d’authentification du fournisseur d’identité (URL de la page de connexion),
- l’identifiant d’entité du fournisseur d’identité (Identifiant de l’entité),
- la clé publique du certificat du fournisseur d’identité (Certificat X.509).
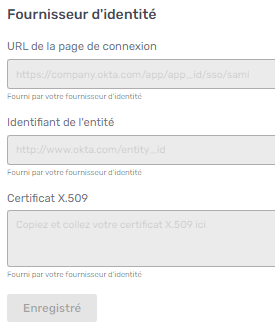
Une fois les éléments complétés, cliquez sur “Enregistrer”. La connexion SSO via SAML est désormais disponible.
Semji prend-il en charge l’IdP-Initiated Login ?
Non, Semji ne permet que la connexion SSO en mode Service Provider Initiated. Cela signifie que la connexion doit être lancée depuis Semji. Les connexions en mode Identity Provider Initiated (lancement depuis un portail IdP) ne sont pas prises en charge.Comment se connecter à Semji via mon SSO SAML ?
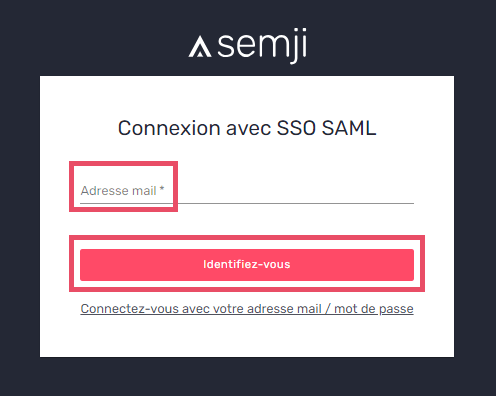
- Allez sur la page d’identification de Semji (https://app.semji.com/login)
- Cliquez sur Se connecter avec SSO SAML, sous le bouton “Mot de passe oublié”
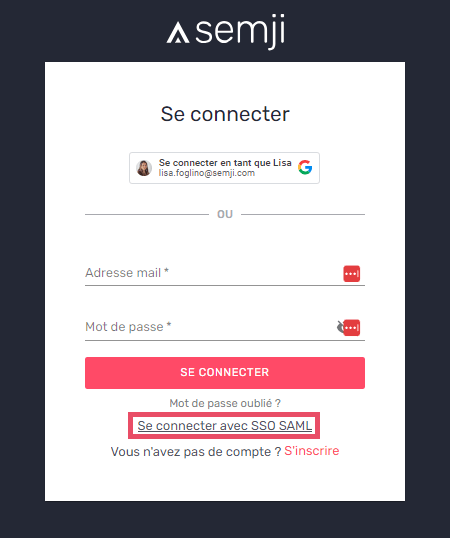
Semji vérifie que le domaine lié à votre email est bien configuré pour utiliser une authentification SAML.